 Aus 20 Jahren Callcenter-Betrieb — 150 CHF einmalig, kein Abo
Wo klingt es schlecht —
und bei wem?
Sniffony kommt nicht aus dem Labor. Es ist das Werkzeug, das ich mir in zwanzig Jahren Callcenter-Betrieb selbst gewünscht hätte: Mitschnitt auf, und in Sekunden steht da, welcher Anbieter, welches Netz und welcher Anruf das Problem ist — Verlust, Jitter, Stau, abgelehnte Anrufe. Ohne Wireshark, ohne Cloud, alles bleibt in deinem Netz.
Gebaut von einem, der die Anrufe kennt
Ich bin Markus Tausendfreund. Sechs Jahre war ich System-Administrator in einem Callcenter — da, wo die Agenten sitzen und das Telefon nie stillsteht. Seit vierzehn Jahren betreibe ich als Cloud-System-Administrator die Plattform eines Herstellers von Callcenter-Software.
In all den Jahren kam dieselbe Frage immer wieder: Liegt es an uns, am Anbieter oder am Netz dazwischen? Die Antwort steckt fast immer im Mitschnitt — man muss sie nur schnell genug finden. Dafür gibt es Sniffony.
Telefonanlage, Agentenplätze, Leitungen — und die Frage «warum hört mich der Kunde nicht?»
Plattform für Callcenter-Software: viele Kunden, viele Anbieter, SIP rund um die Uhr.
Sätze, die jeder Admin kennt — und was Sniffony darauf antwortet
Der Kunde hört den Agenten nicht.
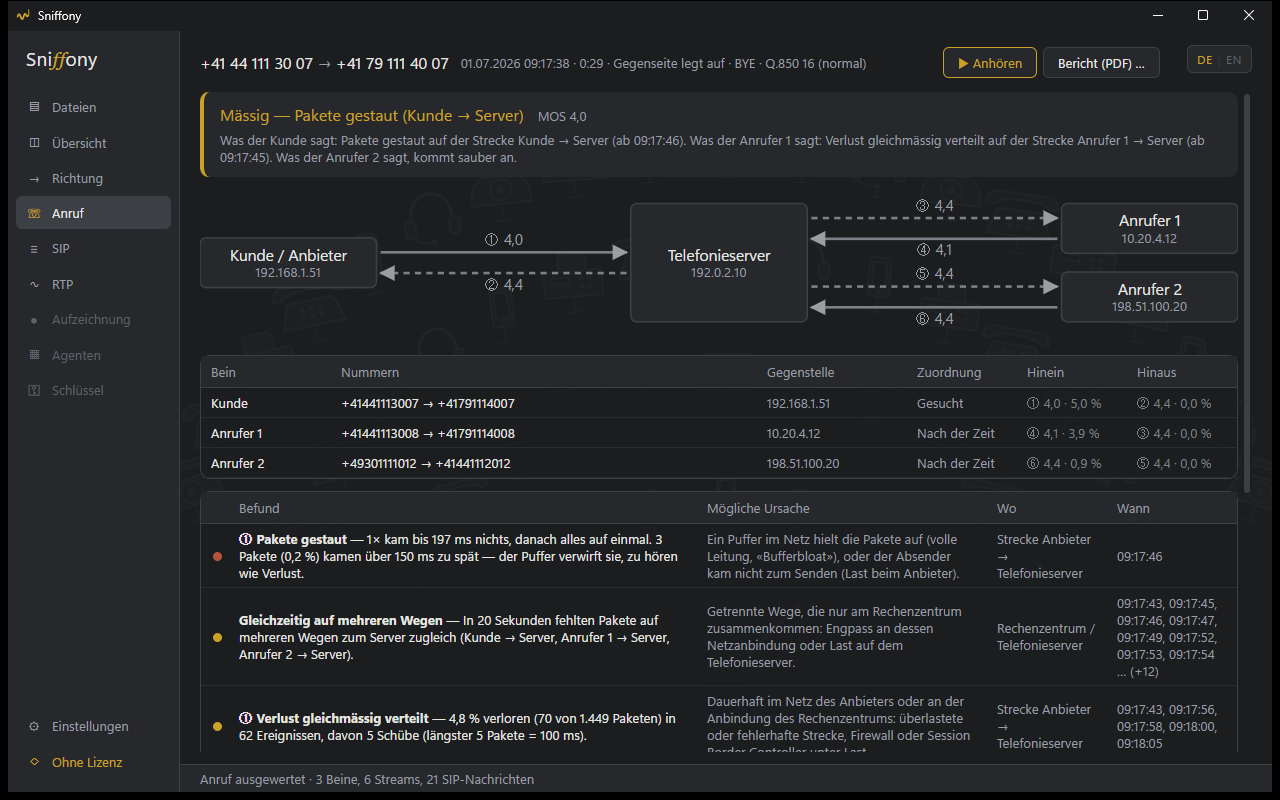
Ein Anruf mit allen Beinen — Kunde und Agent zusammen, Einwegton und Stille als Befund.
Seit heute Morgen knackt es. Bei allen?
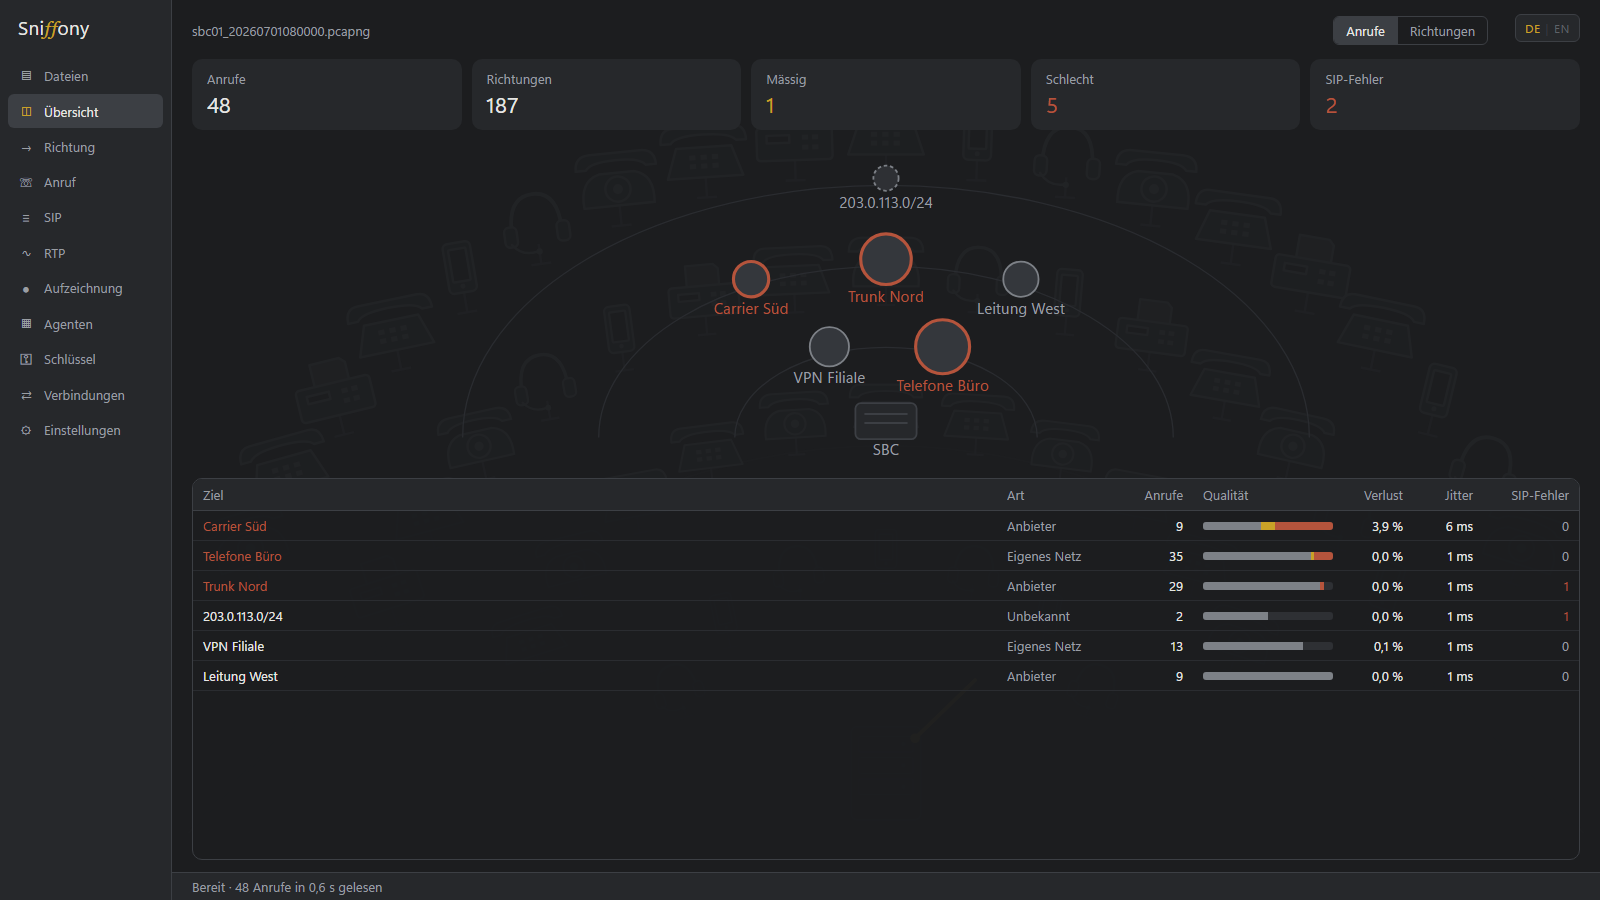
Die Übersicht je Anbieter und Netz, die Qualität über die Zeit mit dem Einbruch.
Beim Carrier ist alles grün.
Der Befund mit Wo und Wann als PDF-Bericht — fürs Ticket beim Anbieter.
Seit TLS sehen wir nichts mehr.
Schlüsselprotokoll hinterlegen, SIP und Ton sind wieder lesbar.
Die Anrufe brechen ab.
408, 488, 503 getrennt von «besetzt» — sagt die Leitung Nein oder der Angerufene?
Hier sind 40 Dateien vom Ringpuffer.
Alle auf einmal öffnen — Anrufe über Dateigrenzen hinweg.
Was Sniffony kann
Für Callcenter, Contact-Center-Plattformen und alle, die eine SIP-Anlage betreiben — Asterisk, FreeSWITCH, 3CX, Kamailio, SBCs, Teams Direct Routing — und wissen wollen, warum es knackt, bevor der Kunde anruft.
Mitschnitt öffnen, fertig
pcap und pcapng aus Wireshark, dumpcap, tcpdump oder der Windows-eigenen Paketaufzeichnung (PktMon). Auch ganze Ringpuffer auf einmal.
Kein Wireshark nötig
Sniffony liest SIP (UDP und TCP), SDP, RTP, RTCP und DNS selbst — Feld für Feld geprüft gegen tshark.
Jeder Anruf mit Urteil
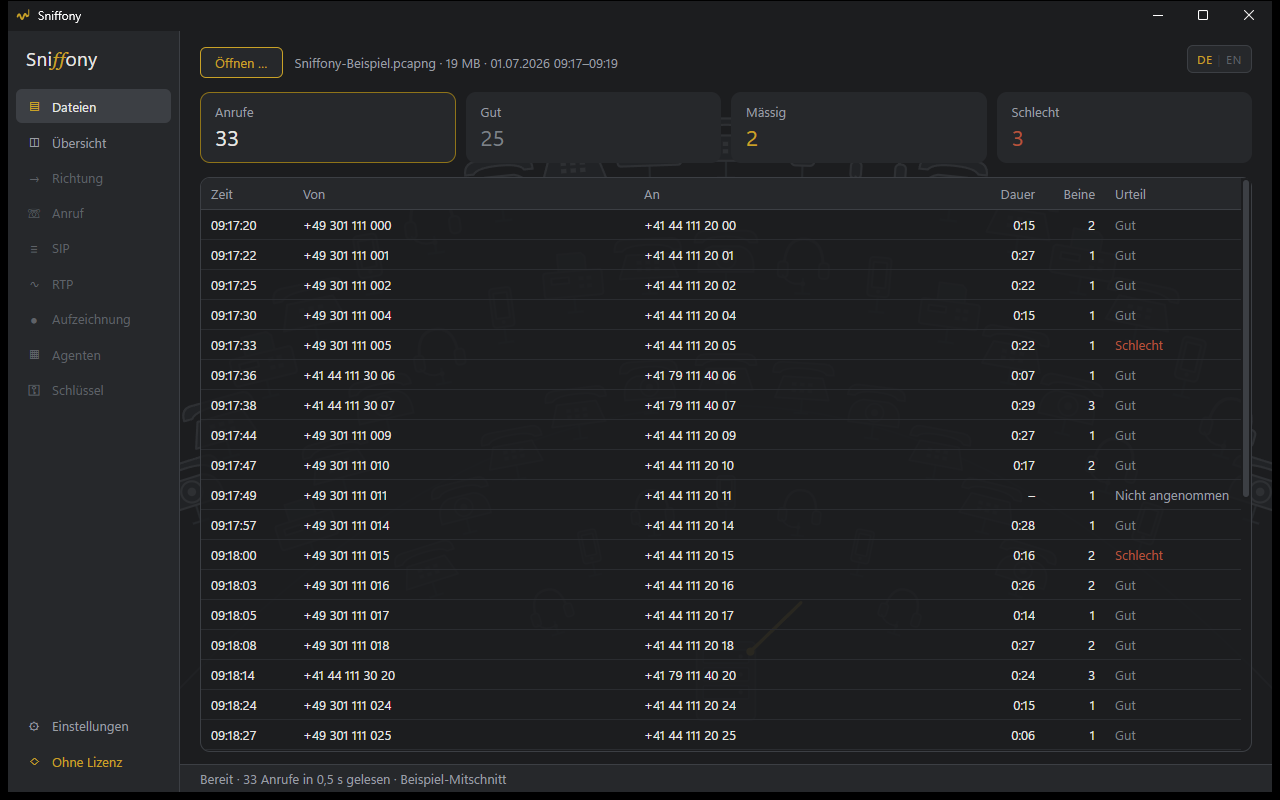
Gut, mässig, schlecht oder nicht angenommen — aus Verlust, Jitter, verspäteten Paketen und RTCP-Berichten. Lücken der Aufzeichnung zählen nicht als Verlust.
Je Anbieter und Netz
Adressen werden Anbietern zugeordnet (eigene Regeln oder RDAP), eigene Netze benennst du selbst. Das Auffälligste steht oben.
SIP-Fehler der Anlage
403, 408, 488, 503 … getrennt von «besetzt» und «abgelehnt» — so siehst du, ob die Leitung oder der Angerufene Nein sagt.
Ein Klick ins Detail
Ein Ziel der Übersicht zeigt seine Qualität über die Zeit mit den Einbrüchen; ein Anruf öffnet sich mit allen Beinen, Befunden und möglicher Ursache.
SIP-Leiter und RTP-Takt
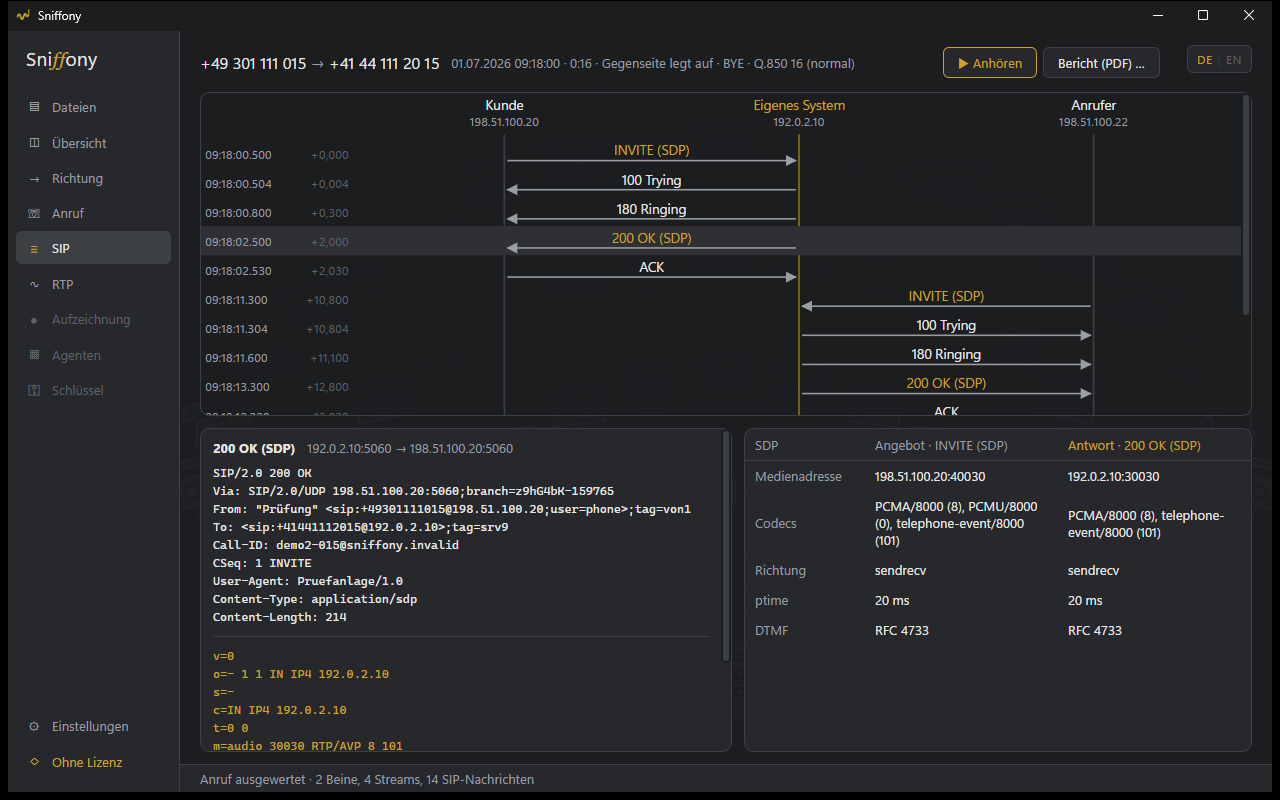
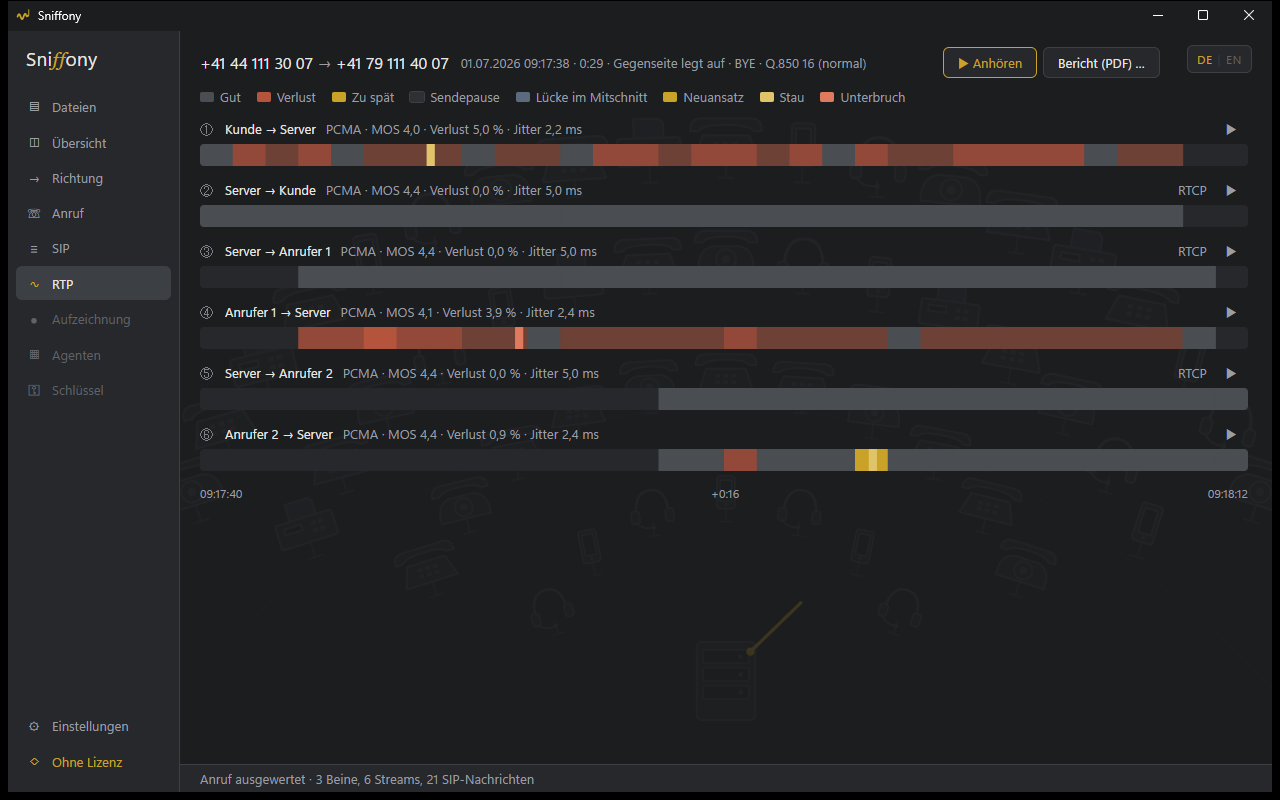
Jede SIP-Nachricht im vollen Wortlaut, SDP-Angebot und -Antwort nebeneinander. Jede Richtung Sekunde für Sekunde: Verlust, Stau, Neuansatz, Lücke im Mitschnitt.
Anhören und Bericht
Das Gespräch im Programm anhören — Kunde links, Gegenseite rechts; G.711, G.722 und Opus mitgeliefert. Der Anruf als PDF-Bericht für Anbieter oder Ticket.
SIP über TLS und SRTP
Schlüsselprotokoll (SSLKEYLOGFILE) oder Serverschlüssel einmal hinterlegen — danach liest Sniffony TLS 1.0 bis 1.3 und den SRTP-Ton von selbst. Schlüssel im Mitschnitt selbst gehen auch.
Zertifikate und Handshake-Fehler
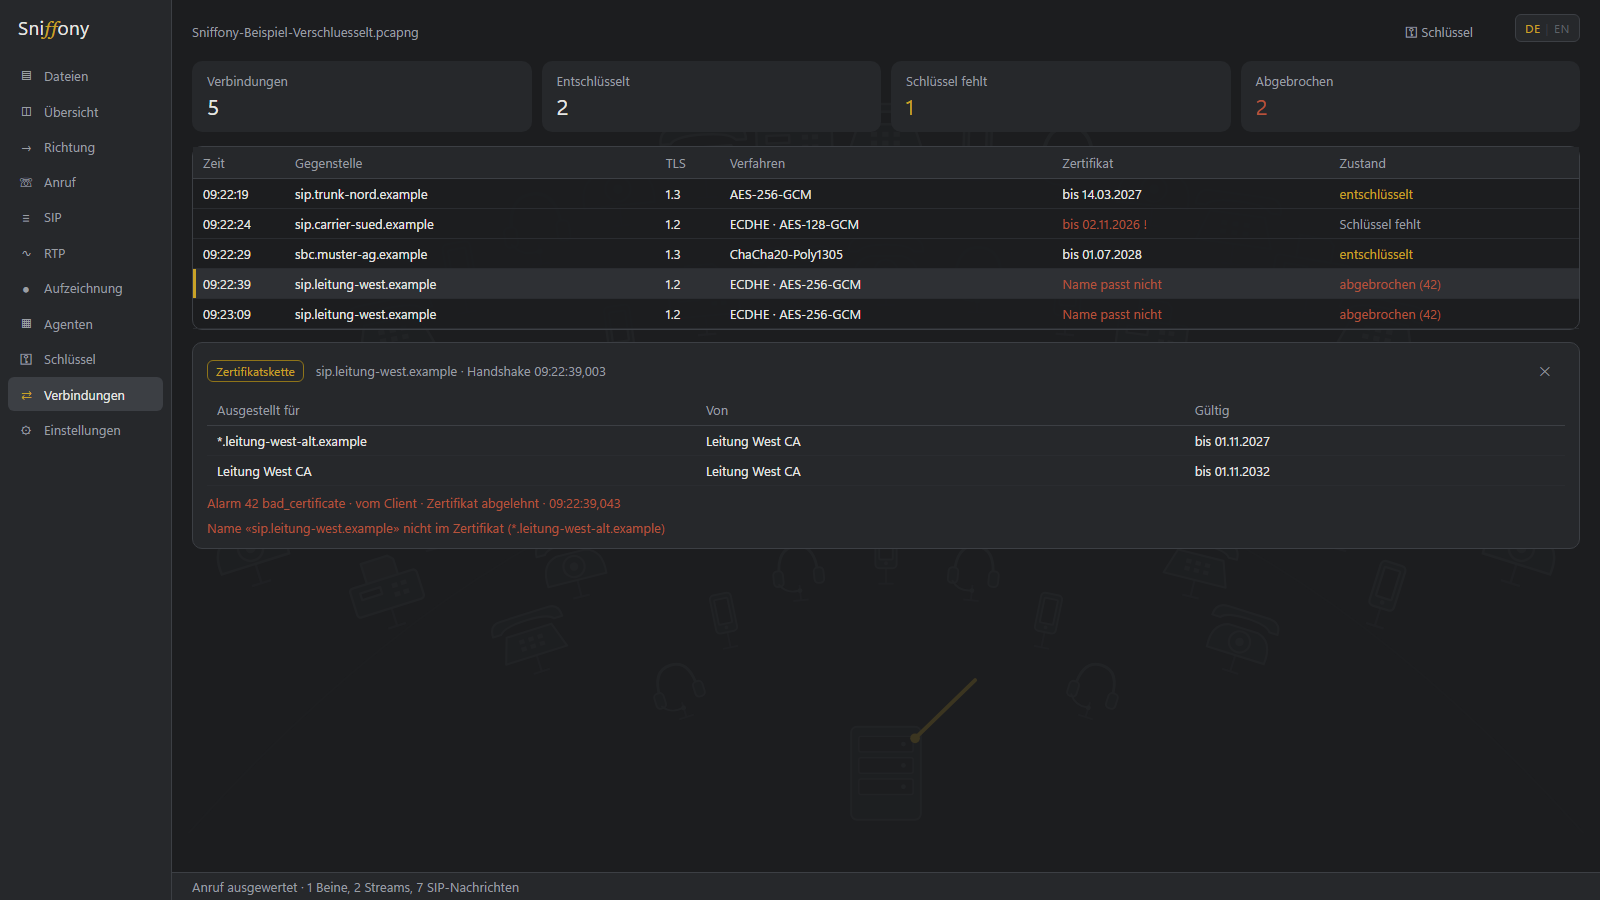
Jede TLS-Verbindung mit Version, Verfahren und Zertifikatskette — abgelaufene Zertifikate, falsche Namen und Alarme wie 42 bad_certificate auch ganz ohne Schlüssel.
Aufzeichnen nach Zeitplan
Ein Windows-Dienst zeichnet nach Auftrag auf — dauernd, werktags von–bis oder «jetzt eine Stunde». Nur SIP, SIP mit RTP-Köpfen oder voll mit Ton; teilen nach Grösse und Zeit, die ältesten Dateien gehen zuerst. Über ein vorhandenes Wireshark (dumpcap) oder die Windows-eigene Aufzeichnung (PktMon).
Eigene Rufnummern
Hotline, Zentrale, Kampagnennummer: einmal mit Namen eintragen (auch Bereiche und Vorwahlen, oder als CSV aus der Telefonanlage) — dann stehen die Namen in Liste und Bericht, die Übersicht zeigt die Qualität je Nummer, und die Suche findet «Hotline».
WebRTC und Browser-Telefone
Sniffony erkennt WebRTC im Mitschnitt (ICE, DTLS, TURN) und misst Opus richtig — auch ganz ohne SIP und durch ein TURN-Relais. SIP über WebSocket wird gelesen. Mit dem Schlüsselprotokoll von Firefox oder des Medienservers ist der Ton zu hören (DTLS-SRTP). Die Statistik aus chrome://webrtc-internals öffnest du wie einen Mitschnitt — oder «Sniffony für Chrome» schreibt jeden Anruf im Browser-Telefon selbst mit, samt SIP-Nachrichten und Rufnummern, ohne Ton. Diese Anrufe bekommen SIP-Leiter, Verlauf Sekunde für Sekunde und Befunde mit Ursache — und mit dem Mitschnitt des Servers verbunden stehen Kunde und Nebenstelle in einer Ansicht.
Arbeitsplätze ohne Handarbeit
Ein Arbeitsplatz-Installer (oder das Setup still per Gruppenrichtlinie) richtet «Sniffony für Chrome» ein; der Arbeitsplatz meldet sich mit einem Sammelcode bei deinem Server an und schickt jeden Anruf selbst dorthin — auch aus dem Homeoffice, ohne offenen Port. Dein PC holt sie dort ab. Die Seite «Agenten» zeigt alle Rechner mit Fassung, Zustand und Anrufen von heute.
Server koppeln, Aufnahmen abholen
Der Aufzeichnungsdienst läuft auch auf deinen SIP-Servern. Einmal mit einem Code gekoppelt, legst du dort Aufträge an wie auf dem eigenen PC — und dein PC holt die fertigen Abschnitte ab: verschlüsselt, mit Prüfsumme, mit Bremse und Zeitfenster, nach einem Abbruch an derselben Stelle weiter.
Server einrichten und aktuell halten
Das Setup hat die Rolle «Nur Aufzeichnung» für Server — auch still verteilbar, mit dem Kopplungscode als Angabe. Neue Fassungen schickt dein PC selbst an die Server und spielt sie ein, sobald dort nichts aufzeichnet; startet eine nicht, läuft die alte weiter.
Deutsch und Englisch
Umschalten oben rechts, sofort. Auch der Installer fragt.
Ohne Cloud, ohne Konto
Mitschnitte verlassen dein Netz nicht — auch die von gekoppelten Servern gehen direkt an deinen PC. Offline-Lizenz, Updates über einen Knopf im Programm.
So sieht es aus
Mitgeliefert wird ein Beispiel-Mitschnitt mit künstlichen Anrufen — damit kannst du alles ausprobieren, bevor du kaufst.
Was noch kommt
Sniffony wächst in Stufen. Mit der Lizenz bekommst du alle Aktualisierungen über den Knopf im Programm.
Linux-Server
Der Aufzeichnungsdienst auch für Debian, mit derselben Kopplung.
Erst ausprobieren, dann kaufen
Ohne Lizenz zeigt Sniffony jede Funktion am mitgelieferten Beispiel-Mitschnitt. Eigene Mitschnitte öffnen und aufzeichnen braucht eine Lizenz. Keine Testfrist, kein Zähler.
Nach dem Kauf kommt deine Lizenzdatei per E-Mail. Einmal unter ⚙ Einstellungen → Lizenz einlesen, fertig. Sie gilt dauerhaft und funktioniert ohne Internet.
Windows 10/11 (64 Bit). Fassung 0.14.0 · Installer 82,6 MB · SHA-256 B6CF1BE8…711DE614
Die Zahlung läuft über Polar, das als Verkäufer auftritt und die Mehrwertsteuer übernimmt.
So installierst du
- Herunterladen: «Installer herunterladen». Meldet der Browser, die Datei werde selten heruntergeladen, im Download-Menü «…» Behalten wählen.
- Starten: Doppelklick auf
Sniffony-Setup.exe. Zeigt Windows «Der Computer wurde durch Windows geschützt» mit nur «Nicht ausführen»: im Text auf Weitere Informationen klicken, dann erscheint Trotzdem ausführen. - Installieren: Sprache wählen, «Weiter», auf Wunsch Desktop-Symbol und «Mitschnitte mit Sniffony öffnen» anhaken. Administratorrechte braucht es nicht.
- Erster Start: «Beispiel-Mitschnitt öffnen» zeigt alles, was Sniffony kann.
- Lizenz: Nach dem Kauf die Lizenzdatei aus der E-Mail unter ⚙ Einstellungen → Lizenz einlesen.
Ob die Datei unverändert ist, zeigt in PowerShell Get-FileHash .\Sniffony-Setup.exe — das Ergebnis muss der
Prüfsumme entsprechen. Spätere Fassungen kommen über einen Knopf im Programm.
Kein Konto, keine Datensammlung
Keine Anmeldung, kein Lizenzserver. Mitschnitte und Auswertungen bleiben auf deinen Rechnern, in deinem Netz.
Wireshark? Gerne, muss aber nicht
Ist es installiert, nutzt Sniffony seine Codecs mit. Nötig ist es nicht.